
NIS2-efterlevnad,
påskyndad med AI
Reglyzes AI avgör vilka NIS2-skyldigheter som gäller för dig, tar fram dina policyer, besvarar inkommande leverantörsfrågeformulär och visar bristerna innan revisorerna hittar dem, så att små och medelstora företag uppfyller kraven på timmar i stället för månader.
Ett direktiv, 27 nationella ramverk
Varför NIS2 är en labyrint och hur Reglyze hjälper dig att uppfylla kraven i ditt eget lands ramverk, nativt, i hela Europa.
Se Reglyze i praktiken
Inget iscensatt: verkliga inspelningar av produkten i produktionsmiljö. Tidsförkortade avsnitt är märkta (×8).
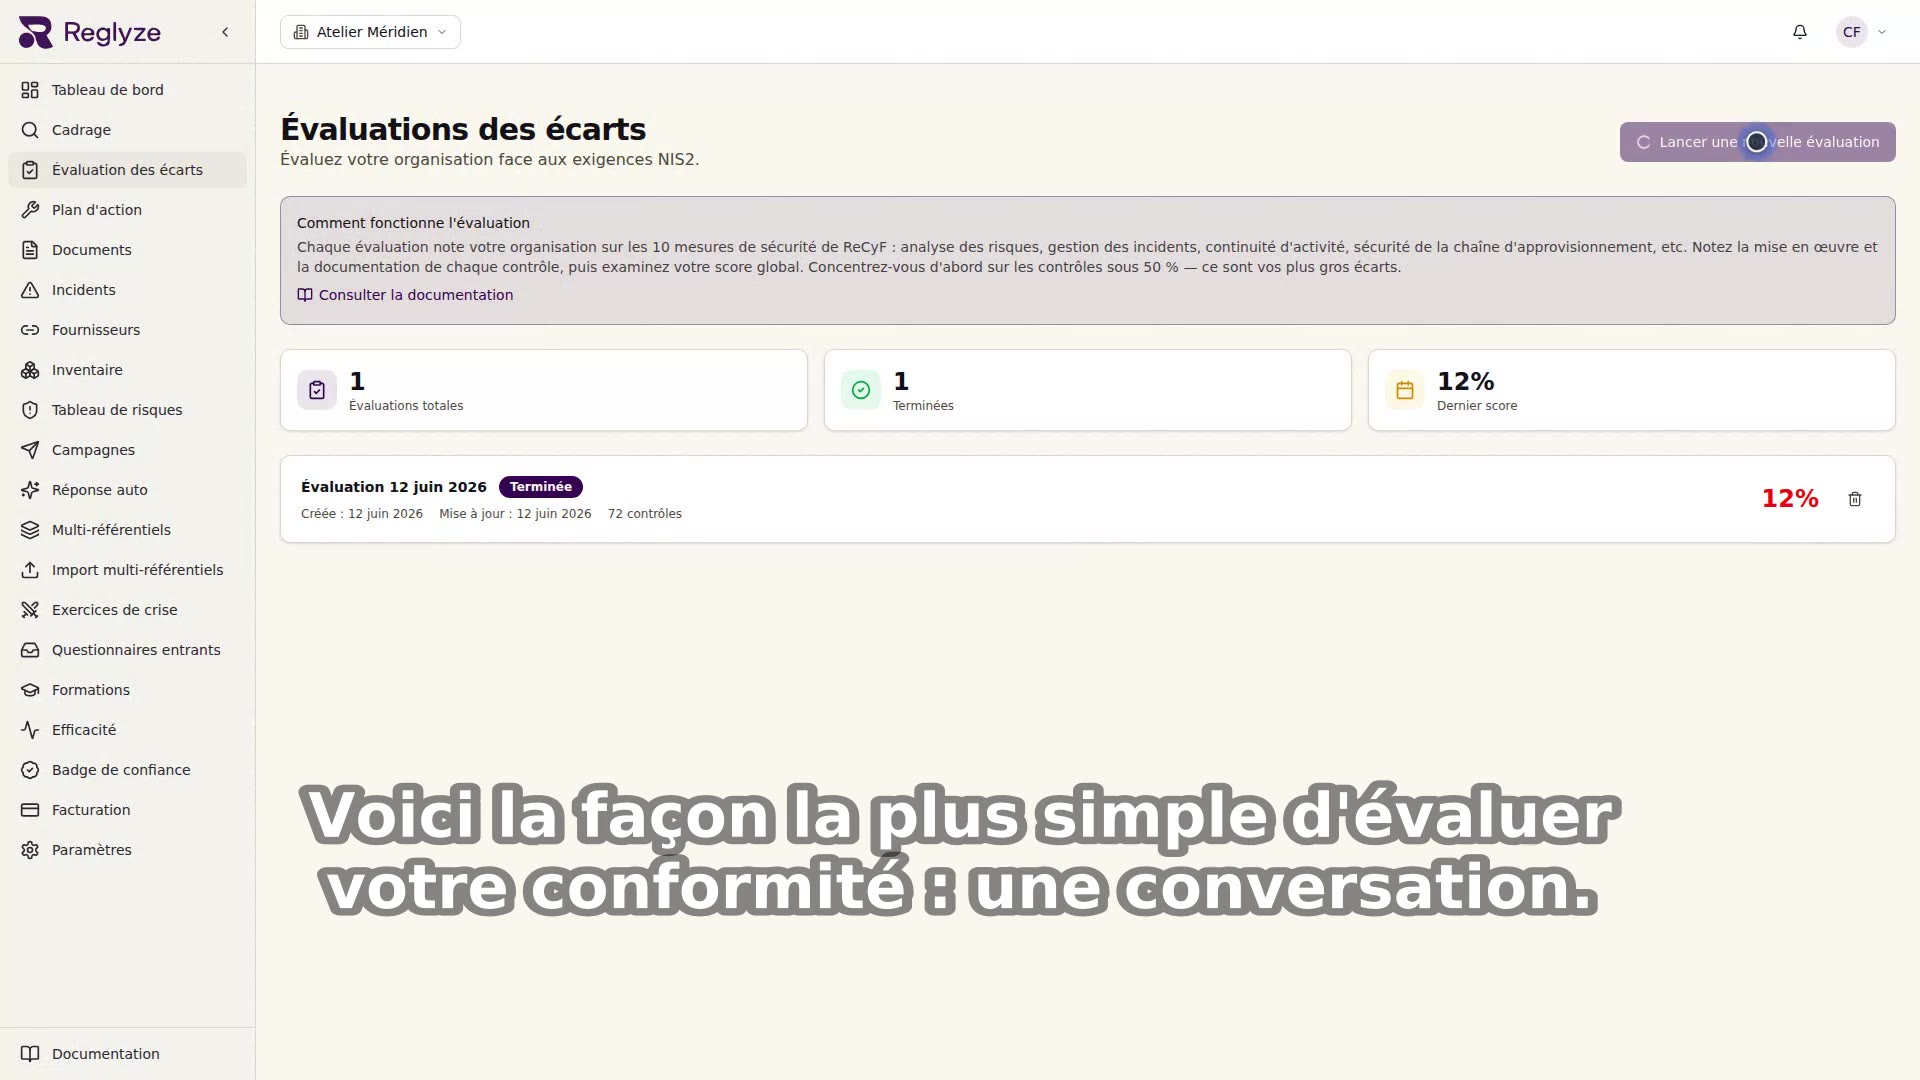
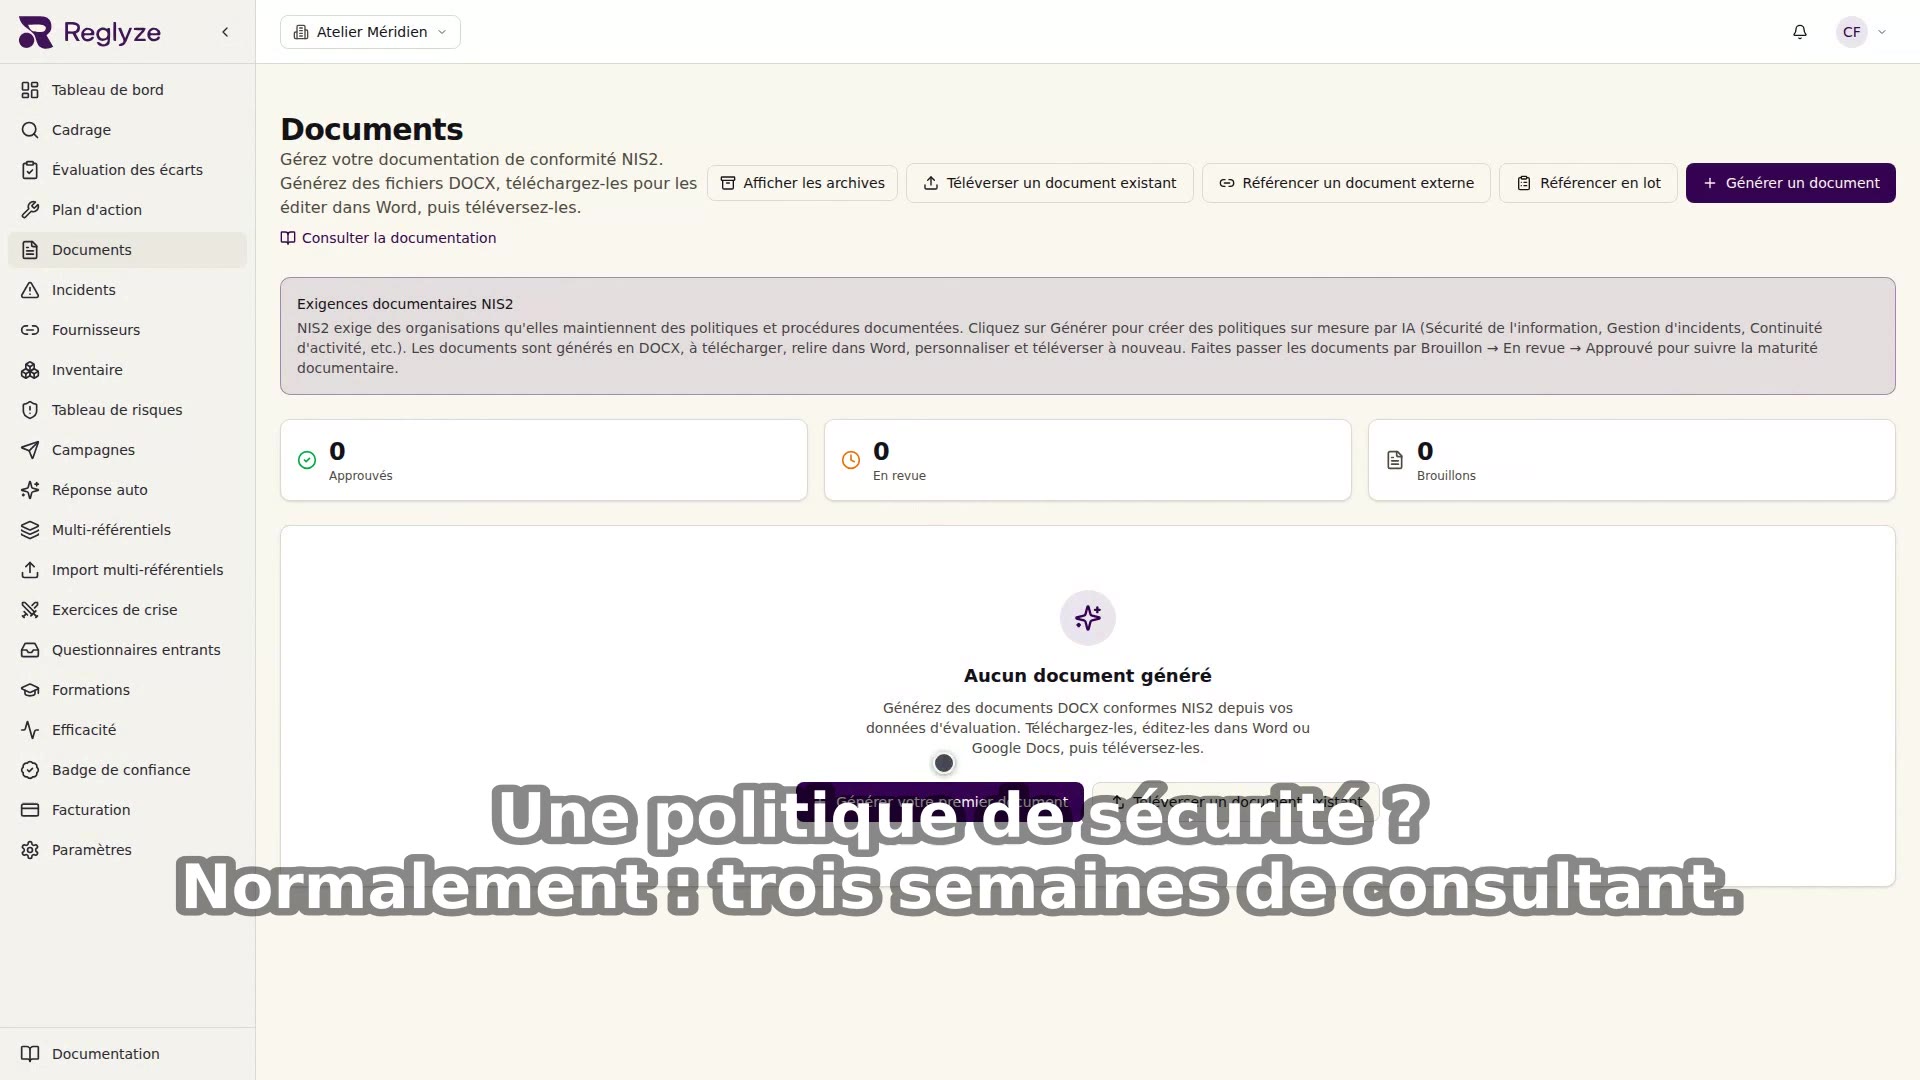
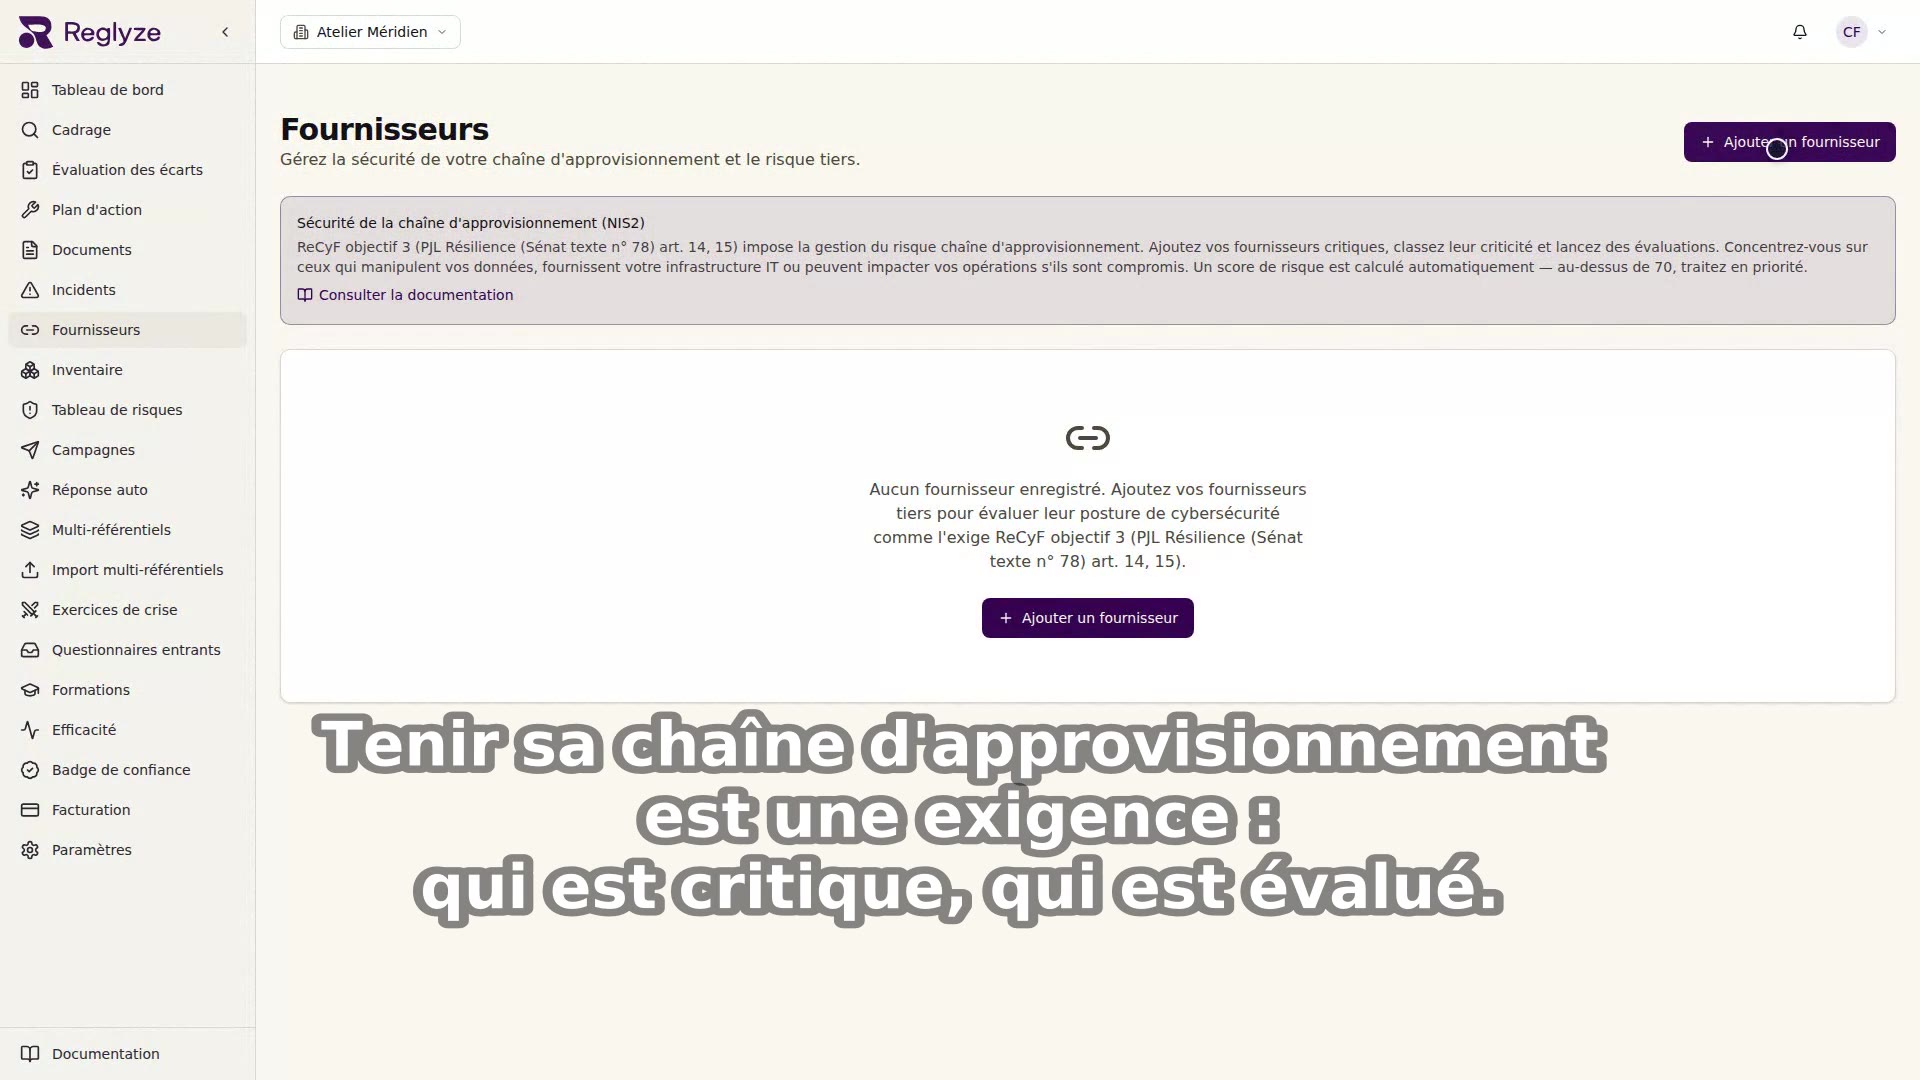
Allt du behöver för NIS2-efterlevnad
Sex integrerade moduler som täcker alla delar av NIS2-direktivet, med AI som sparar tid och sänker kostnaderna.
Vad Reglyze gör och vad som stannar hos dig
Efterlevnad är ett delat arbete. Vår AI gör det tunga jobbet; ett fåtal rättshandlingar är enligt lag dina, och vi gör var och en av dem till ett vägledt steg på två minuter.
Reglyze gör detta åt dig
Automatiserat- Tar reda på dina skyldigheter: om och hur NIS2 (eller din nationella lag) gäller för dig
- Genomför din gapanalys och poängsätter din efterlevnad
- Utformar dina policyer, rutiner och revisionsfärdiga bevis
- Följer upp dina åtgärder och guidar dig genom varje korrigering, steg för steg
- Besvarar inkommande frågeformulär om leverantörssäkerhet och utformar dina incidentrapporter
Detta stannar hos dig
Ditt enligt lag- Registrera din entitet hos din nationella myndighet (CSIRT, MyCiber, ACN…): de officiella portalerna kräver att du, entiteten, gör det själv
- Lämna in incidentrapporten i myndighetens portal: vi förbereder den och ser till att tidsfristen hålls, du klickar på skicka
- Tillämpa dina kontroller i praktiken: slå på MFA, kör dina säkerhetskopieringar, se till att ditt team deltar i utbildningen
- Låt ledningsorganet ge sitt slutliga godkännande: NIS2 gör detta ansvar personligt och omöjligt att delegera
Varför denna uppdelning? Dessa rättshandlingar är rättsligt knutna till din organisation: de nationella myndigheternas portaler har inget offentligt API och godtar bara entiteten själv. Reglyze lämnar aldrig in något i ditt namn: vi förbereder allt och håller dig ett klick från målet.
En plattform, ditt nationella ramverk
Reglyze arbetar i ditt lands eget NIS2-ramverk: bedömningen, policyerna som utformas och skrivbordsövningarna talar alla din tillsynsmyndighets språk, inte bara direktivets.
Nativ bedömning, dokument utformade av AI och skrivbordsövningar.
Nativ bedömning, dokument utformade av AI och skrivbordsövningar.
Nativ bedömning, dokument utformade av AI och skrivbordsövningar.
Nativ bedömning, dokument utformade av AI och skrivbordsövningar.
Nativ bedömning, dokument utformade av AI och skrivbordsövningar.
Nativ bedömning, dokument utformade av AI och skrivbordsövningar.
Nativ bedömning, dokument utformade av AI och skrivbordsövningar.
Standard-NIS2: omfattningsbedömning, bedömning, dokument och incidentrapportering, redo i dag. När ditt land inför egna regler följer ditt arbete med: du behöver inte börja om från början.
Inte en allmän checklista med en flagga på. Reglyze bygger på det ramverk som din tillsynsmyndighet faktiskt granskar mot, och därför kan du lita på det för din nationella efterlevnad.
Reglyze, helt på din egen infrastruktur
Inga uppgifter lämnar någonsin din perimeter: samma motor, samma AI, din egen nyckel. Kör hela plattformen i ditt eget datacenter eller ditt privata moln.
Från 12 000 € för en evig licens, plus 3 000 € per år för underhåll och support. Slutligt pris enligt offert, beroende på omfattning.
NIS2 i Europa: var marknaden står
av organisationerna måste uppfylla kraven i flera länder samtidigt
säger att de redan uppfyller kraven i dag
av organisationerna med gott stöd uppfyller kraven, mot 16 % utan gediget stöd
Källa: IDC, ”Preparing for NIS2 and Beyond”, 2026.
Byggt på Reglyze
Vi hanterar Reglyzes egen efterlevnad med Reglyze, i varje lands nationella ramverk. Samma plattform, samma poängsättning och samma policyer som våra kunder använder.
Åtgärder enligt artikel 21
AI-genererade
Riskbedömda
Verifierbart via api.reglyze.com/api/public/trust/reglyze
Vi använder vår egen AI för att uppfylla kraven
Reglyze ligger under tröskeln för små och medelstora företag i NIS2
Reglyze (företaget) är ett team på 5 personer. Artikel 2.1 i NIS2-direktivet lämnar små företag utanför tillämpningsområdet: färre än 50 anställda och en årsomsättning eller en balansomslutning som inte överstiger 10 miljoner euro (rekommendation 2003/361/EG). Vi ligger under de taken. Vi är inte skyldiga att uppfylla kraven.
Varför gjorde vi det då?
Vår produkt hävdar att AI gör efterlevnaden av NIS2 snabb och enkel. Det starkaste beviset är att göra det själva, öppet, med samma plan som våra betalande kunder använder. Varje policy, poäng och leverantörspost på vår sida /compliance togs fram i produkten Reglyze.
Fas 1, från början till slut
Faktisk AI-tid under tre dagar, hämtad från vår offentliga tidslogg.
- ~12 min
Dag 1: omfattningsbedömning och automatisk omfattningsbedömning med AI
Guiden för omfattningsbedömning samt AI-härledning av sektor, tillämpliga kontroller och riskprofil från offentliga källor.
- ~30 min
Dag 2–3: generering av policyer med AI
Fjorton policyer enligt artikel 21, utformade av Claude Sonnet 4.6 utifrån Reglyzes verkliga verksamhet. Var och en kan redigeras i produkten före godkännandet.
- ~4 min
Dag 3: poängsättning, utbildning, leverantörsregister
Sjuttiotvå NIS2-kontroller poängsatta med ett ärlighetsfilter, ett utbildningsintyg för ledningsorganet utfärdat och ett leverantörsregister med sju SaaS-leverantörer ifyllt.
Totalt AI-stött arbete
under 1 timme
Jämförelse: manuellt konsultarbete
80–120 timmar
Det här säger våra kunder
Verklig återkoppling från organisationer som använder Reglyze för NIS2-efterlevnad.
“Ho trovato Reglyze molto utile per gestire in modo ordinato le varie fasi della gestione documentale necessaria per la compliance a NIS2. Ho trovato il supporto molto pronto a rispondere.”
S.F. DatiProtetti
Tillverkar du produkter med digitala element? Då gäller CRA även dig.
EU:s cyberresiliensförordning kräver att tillverkare själva bedömer sina produkters överensstämmelse och levererar teknisk dokumentation enligt bilaga VII och en EU-försäkran om överensstämmelse. Reglyze gör det på ett begripligt språk: de flesta produkter kan självcertifieras enligt modul A.
Har du anställda i EU? Då gäller direktivet om insyn i lönesättningen nu även dig.
Sedan den 7 juni 2026 måste varje arbetsgivare publicera lönespann, dokumentera objektiva kriterier för lönesättningen och rapportera löneskillnaderna mellan könen (stegvis efter antal anställda). Reglyze tar fram dina kriterier, din policy för insyn i lönesättningen och din metod för löneskillnaderna på ett begripligt språk. Du granskar och godkänner.
Planer för varje steg i efterlevnadsarbetet
Börja kostnadsfritt och väx i takt med dina efterlevnadsbehov. Inga dolda avgifter.
Plattform för NIS2-efterlevnad
≈ 490 € per organisation
jämfört med ca 30 000 €/år för att hantera NIS2 internt
Så skalar priset per organisation
| Organisationer | € / org. / år |
|---|---|
| 1–5 | 490 € |
| 6–10 | 410 € |
| 11–15 | 350 € |
| 16–25 | 290 € |
| 26–50 | 240 € |
| 51+ | 190 € |
Cyberresiliensförordningen (CRA)
För tillverkare av produkter med digitala element. CRA är en separat produktlinje med egen prissättning och ingår inte i NIS2-planerna ovan.
199 € som engångsbelopp för en produkts dokumentation enligt modul A, eller från 990 €/år för en löpande produktlinje.
- Scoping wizard
- Full AI-guided assessment
- Score and gaps on screen
- 1 user
- Everything in Free
- Downloadable reports (PDF, Excel, auditor pack)
- Unlimited documents
- Advanced incident response
- Supply chain management
- Bundled NIS2 training (board, IT, staff)
- AI-powered remediation
- Up to 25 users
- One organization
- Priority support
Several organizations? The price scales down per organization — see the full curve.
See pricing →- Native compliance in every country you operate
- All three regulations: NIS2, CRA, Pay Transparency
- A 30-day pilot before you commit
- Dedicated account manager
- SLA guarantees and priority support
- Unlimited users and entities
Vanliga frågor om NIS2
Allt du behöver veta om NIS2-direktivet och om hur Reglyze hjälper din organisation att uppfylla det.
- Vad är NIS2, och gäller det mitt företag?
- NIS2 (direktivet om nätverks- och informationssäkerhet 2) är ett EU-direktiv om cybersäkerhet som gäller medelstora och stora organisationer i kritiska sektorer som energi, transporter, hälso- och sjukvård, digital infrastruktur med flera. Om ditt företag har minst 50 anställda, eller både en omsättning och en balansomslutning på över 10 miljoner euro, och är verksamt i en EU-medlemsstat inom en sektor som omfattas, gäller NIS2 sannolikt.
- När blir det obligatoriskt att uppfylla NIS2?
- EU:s medlemsstater skulle ha införlivat NIS2 i nationell rätt senast den 17 oktober 2024. De flesta länder tillämpar nu sina nationella genomföranden eller håller på att slutföra dem.
- Hur hjälper Reglyze till med NIS2-efterlevnaden?
- Reglyze erbjuder en AI-driven plattform som täcker hela livscykeln för NIS2-efterlevnad: omfattningsbedömning, gapanalys, dokumentgenerering, incidenthantering och bedömning av risker i leveranskedjan. Utformad för små och medelstora företag.