
NIS2-overholdelse,
accelereret med AI
Reglyzes AI afgrænser automatisk dine NIS2-forpligtelser, udarbejder dine politikker, besvarer indgående leverandørspørgeskemaer og finder mangler, før auditorerne gør det, så SMV'er opnår overholdelse på timer, ikke måneder.
Ét direktiv, 27 nationale rammeværk
Hvorfor NIS2 er en labyrint, og hvordan Reglyze sikrer din overholdelse i dit eget lands rammeværk, nativt og i hele Europa.
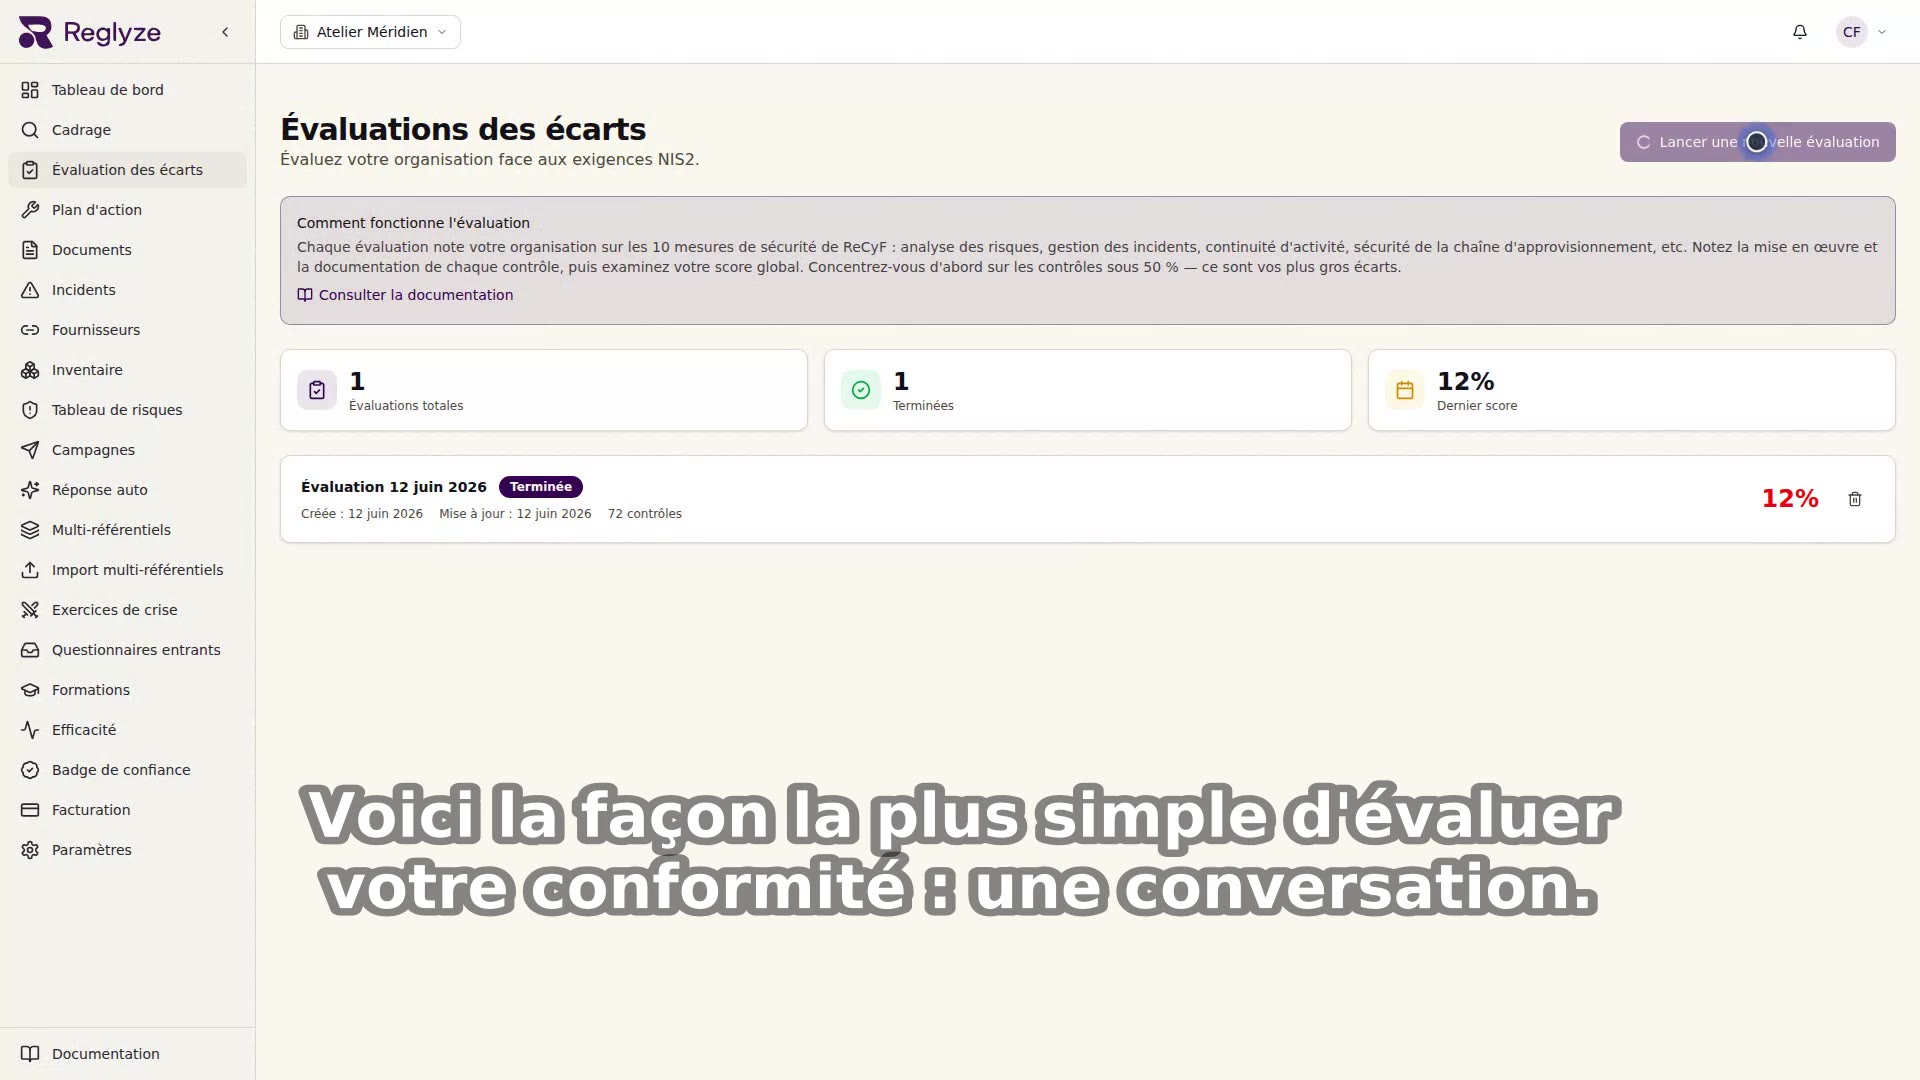
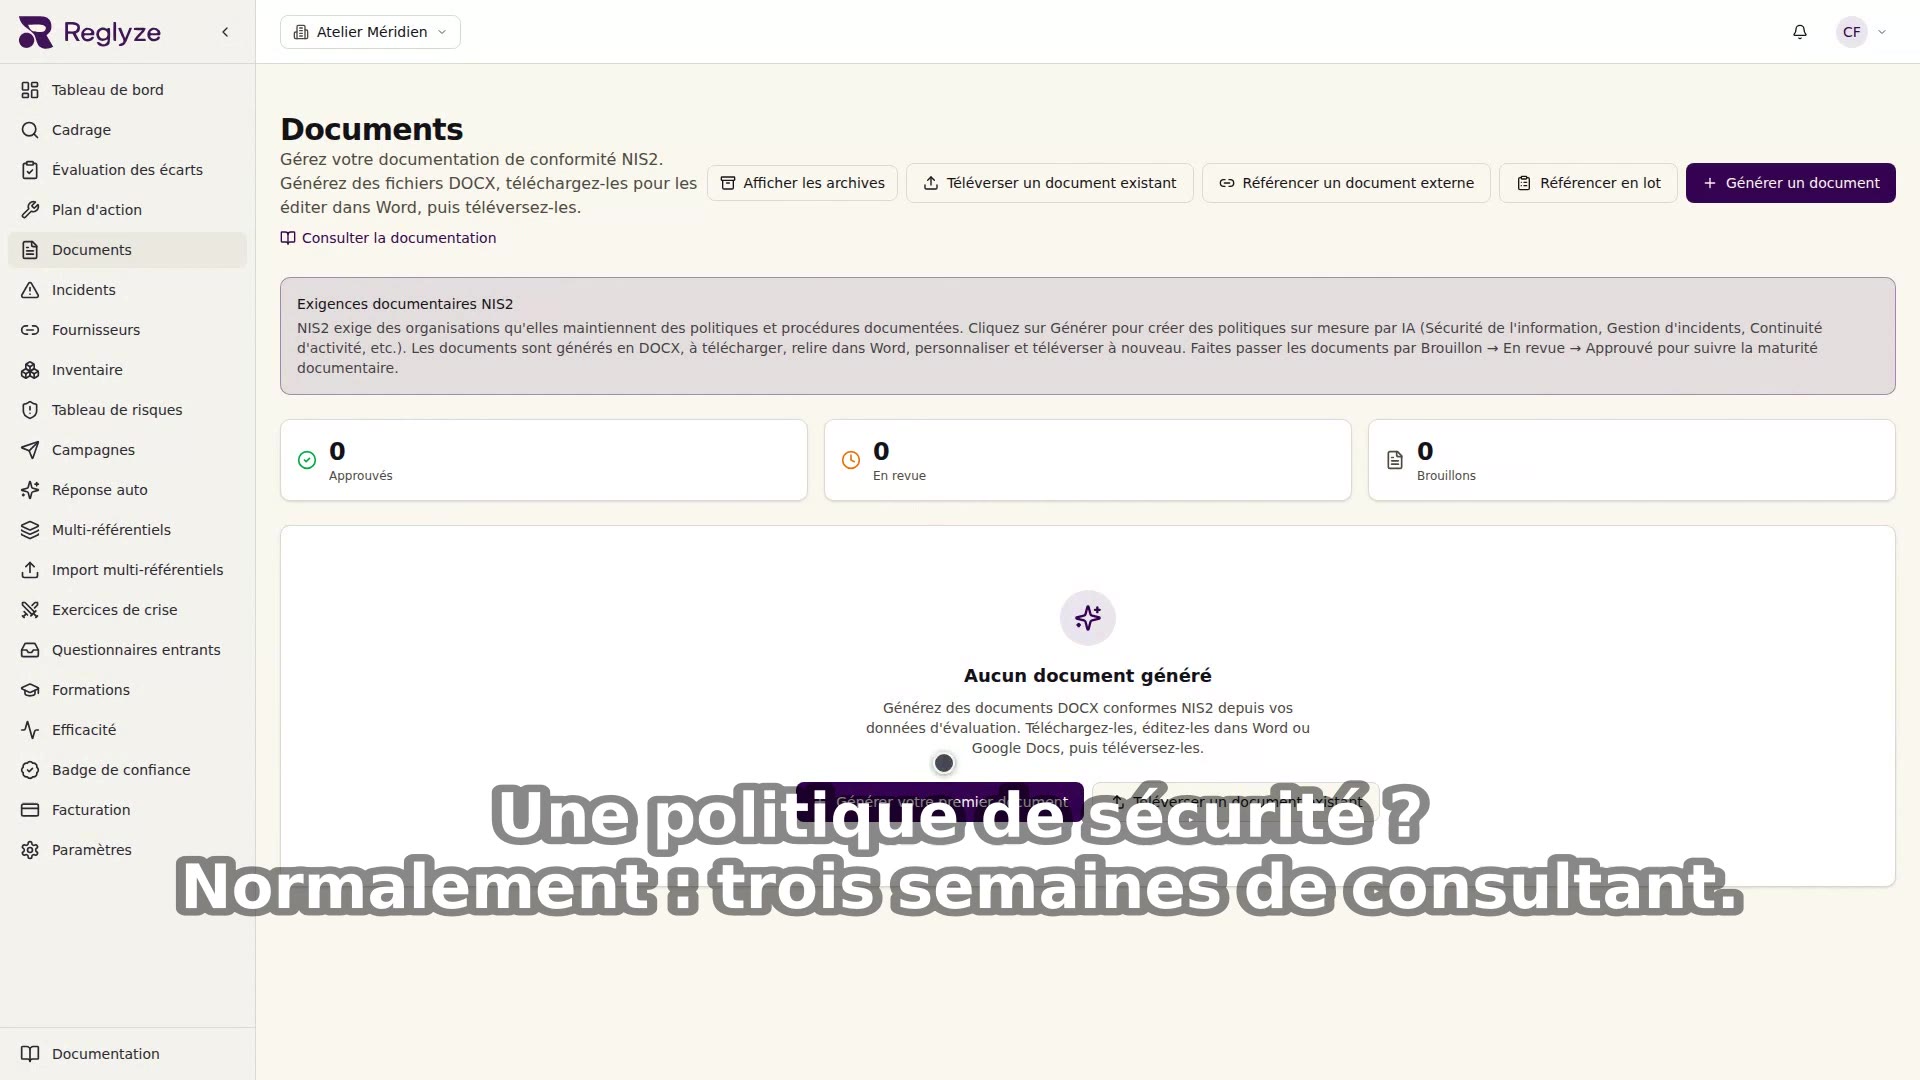
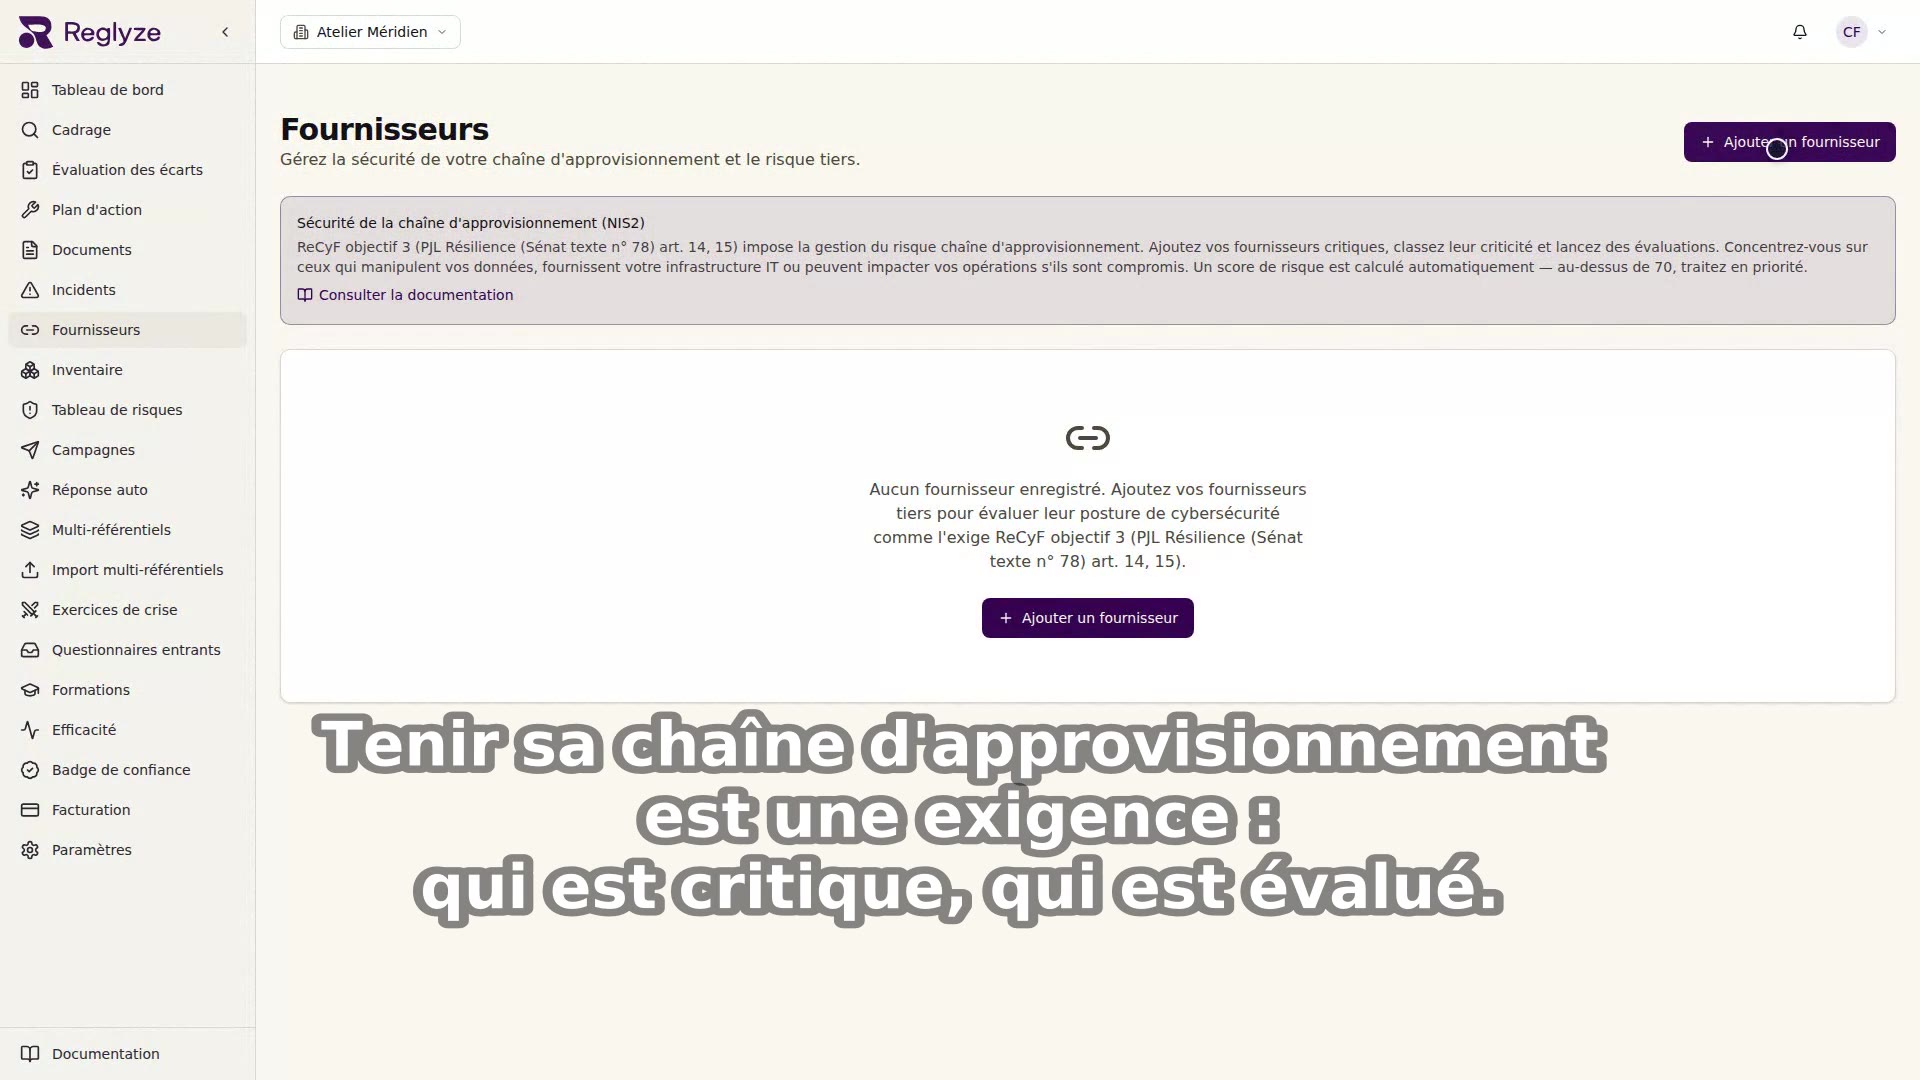
Se Reglyze i praksis
Ingen iscenesættelse: ægte optagelser af produktet i produktion. Tidsforkortede klip er markeret (×8).
Alt, hvad du har brug for til NIS2-overholdelse
Seks integrerede moduler, der dækker alle aspekter af NIS2-direktivet, drevet af AI for at spare dig tid og nedbringe omkostningerne.
Hvad Reglyze gør, og hvad der forbliver i dine hænder
Overholdelse er fælles arbejde. Vores AI klarer det tunge løft; nogle få retlige handlinger forbliver efter loven dine, og vi gør hver af dem til et vejledt trin på to minutter.
Det gør Reglyze for dig
Automatiseret- Finder dine forpligtelser: om og hvordan NIS2 (eller din nationale lov) gælder for dig
- Gennemfører din gapanalyse og scorer din overholdelse
- Udarbejder dine politikker, procedurer og beviser, der er klar til audit
- Følger din afhjælpning og guider dig gennem hver rettelse, trin for trin
- Besvarer indgående sikkerhedsspørgeskemaer fra kunder og udarbejder dine hændelsesunderretninger
Dette forbliver hos dig
Dit ansvar efter loven- Registrering af din enhed hos din nationale myndighed (CSIRT, MyCiber, ACN…): de officielle portaler kræver, at du som enhed selv gør det
- Indsendelse af hændelsesunderretningen i myndighedens portal: vi forbereder den og holder øje med fristen; du trykker på send
- Den faktiske drift af dine kontroller: at slå MFA til, køre dine backups, at dit team møder op til kurserne
- Dit ledelsesorgans endelige godkendelse: NIS2 gør dette ansvar personligt og umuligt at uddelegere
Hvorfor denne opdeling? Disse handlinger er retligt knyttet til din organisation: de nationale myndigheders portaler har intet offentligt API og anerkender kun enheden selv. Reglyze indsender aldrig i dit navn: vi forbereder alt og holder dig ét klik fra mål.
Én platform, dit nationale rammeværk
Reglyze arbejder i dit lands eget NIS2-rammeværk: vurderingen, de politikker, den udarbejder, og skrivebordsøvelserne taler alle din myndigheds sprog, ikke kun direktivets.
National vurdering, AI-udarbejdede dokumenter og skrivebordsøvelser.
National vurdering, AI-udarbejdede dokumenter og skrivebordsøvelser.
National vurdering, AI-udarbejdede dokumenter og skrivebordsøvelser.
National vurdering, AI-udarbejdede dokumenter og skrivebordsøvelser.
National vurdering, AI-udarbejdede dokumenter og skrivebordsøvelser.
National vurdering, AI-udarbejdede dokumenter og skrivebordsøvelser.
National vurdering, AI-udarbejdede dokumenter og skrivebordsøvelser.
Standard-NIS2: omfangsvurdering, vurdering, dokumenter og indberetning af hændelser, klar i dag. Når dit land indfører sine egne regler, følger dit arbejde med: du skal ikke starte forfra.
Ikke en generisk tjekliste med et flag på. Reglyze er bygget på det rammeværk, din myndighed faktisk fører tilsyn efter, og derfor kan du stole på det til din nationale overholdelse.
Reglyze helt på din egen infrastruktur
Ingen data forlader nogensinde din perimeter: den samme motor, den samme AI, din egen nøgle. Kør hele platformen i dit eget datacenter eller din private cloud.
Fra 12.000 € for en tidsubegrænset licens plus 3.000 € om året for vedligeholdelse og support. Endelig pris efter tilbud og omfang.
NIS2 i Europa: her står markedet
af organisationerne skal overholde reglerne i flere lande på én gang
siger, at de allerede overholder reglerne i dag
af organisationerne med god støtte overholder reglerne, mod 16 % uden solid støtte
Kilde: IDC, »Preparing for NIS2 and Beyond«, 2026.
Bygget på Reglyze
Vi styrer Reglyzes egen overholdelse med Reglyze, i hvert lands nationale rammeværk. Samme platform, samme scoring og samme politikker, som vores kunder bruger.
Foranstaltninger efter artikel 21
AI-genererede
Med risikoopfølgning
Kan verificeres via api.reglyze.com/api/public/trust/reglyze
Vi bruger vores egen AI til at overholde reglerne
Reglyze ligger under NIS2-tærsklen for SMV'er
Reglyze (virksomheden) er et team på 5 personer. Artikel 2, stk. 1, i NIS2-direktivet holder små virksomheder uden for anvendelsesområdet: færre end 50 ansatte og en omsætning eller samlet balance på højst 10 mio. EUR (henstilling 2003/361/EF). Vi ligger under disse lofter. Vi er ikke forpligtet til at overholde direktivet.
Hvorfor gjorde vi det så?
Vores produkt lover, at AI gør NIS2-overholdelse hurtig og nem. Det stærkeste bevis er at gøre det selv, åbent og på den samme plan, som vores betalende kunder bruger. Hver politik, score og leverandørpost på vores /compliance-side er lavet i produktet Reglyze.
Fase 1 fra start til slut
Faktisk AI-tid over tre dage, hentet fra vores offentlige tidslog.
- ca. 12 min
Dag 1: omfangsvurdering + automatisk AI-omfangsvurdering
Omfangsguide plus AI-udledning af sektor, relevante kontroller og risikoprofil ud fra offentlige kilder.
- ca. 30 min
Dag 2-3: AI-generering af politikker
Fjorten politikker efter artikel 21 udarbejdet af Claude Sonnet 4.6 ud fra Reglyzes faktiske drift. Hver af dem kan redigeres i produktet før godkendelse.
- ca. 4 min
Dag 3: scoring, uddannelse, leverandørregister
72 NIS2-kontroller scoret med et ærlighedsfilter, en uddannelsesregistrering for ledelsen udstedt og et SaaS-leverandørregister med syv leverandører udfyldt.
Samlet AI-understøttet arbejde
under 1 time
Manuelt med konsulent
80-120 timer
Det siger vores kunder
Ægte feedback fra organisationer, der bruger Reglyze til NIS2-overholdelse.
“Ho trovato Reglyze molto utile per gestire in modo ordinato le varie fasi della gestione documentale necessaria per la compliance a NIS2. Ho trovato il supporto molto pronto a rispondere.”
S.F. DatiProtetti
Fremstiller du produkter med digitale elementer? Så gælder CRA også for dig.
EU's forordning om cyberrobusthed pålægger fabrikanter selv at vurdere deres produkters overensstemmelse og levere teknisk dokumentation efter bilag VII + en EU-overensstemmelseserklæring. Reglyze gør det i et klart sprog: de fleste produkter selvcertificeres efter modul A.
Har du ansatte i EU? Direktivet om løngennemsigtighed gælder nu også for dig.
Siden 7. juni 2026 skal alle arbejdsgivere offentliggøre lønintervaller, dokumentere objektive kriterier for lønfastsættelse og rapportere om lønforskelle mellem kønnene (indfaset efter antal ansatte). Reglyze udarbejder dine kriterier, din politik for løngennemsigtighed og din metode for lønforskelle i et klart sprog. Du gennemgår og godkender.
Planer til alle trin på vejen mod overholdelse
Start gratis, og skalér, efterhånden som dine behov vokser. Ingen skjulte gebyrer.
Platform til NIS2-overholdelse
≈ 490 € pr. organisation
mod ca. 30.000 €/år for at håndtere NIS2 internt
Sådan aftager prisen pr. organisation
| Organisationer | € / org. / år |
|---|---|
| 1–5 | 490 € |
| 6–10 | 410 € |
| 11–15 | 350 € |
| 16–25 | 290 € |
| 26–50 | 240 € |
| 51+ | 190 € |
Forordningen om cyberrobusthed (CRA)
Til fabrikanter af produkter med digitale elementer. CRA er en særskilt produktlinje med egne priser og indgår ikke i NIS2-planerne ovenfor.
199 € én gang for ét produkts modul A-dossier, eller fra 990 €/år for en løbende produktlinje.
- Scoping wizard
- Full AI-guided assessment
- Score and gaps on screen
- 1 user
- Everything in Free
- Downloadable reports (PDF, Excel, auditor pack)
- Unlimited documents
- Advanced incident response
- Supply chain management
- Bundled NIS2 training (board, IT, staff)
- AI-powered remediation
- Up to 25 users
- One organization
- Priority support
Several organizations? The price scales down per organization — see the full curve.
See pricing →- Native compliance in every country you operate
- All three regulations: NIS2, CRA, Pay Transparency
- A 30-day pilot before you commit
- Dedicated account manager
- SLA guarantees and priority support
- Unlimited users and entities
Ofte stillede spørgsmål om NIS2
Alt, hvad du har brug for at vide om NIS2-direktivet, og hvordan Reglyze hjælper din organisation med at overholde det.
- Hvad er NIS2, og gælder det for min virksomhed?
- NIS2 (direktivet om net- og informationssikkerhed 2) er et EU-direktiv om cybersikkerhed, der gælder for mellemstore og store organisationer i kritiske sektorer som energi, transport, sundhed, digital infrastruktur og flere andre. Hvis din virksomhed har 50 ansatte eller flere eller over 10 mio. EUR i både omsætning og balance og driver virksomhed i en EU-medlemsstat inden for en omfattet sektor, gælder NIS2 sandsynligvis.
- Hvornår bliver NIS2-overholdelse obligatorisk?
- EU's medlemsstater skulle gennemføre NIS2 i national ret senest den 17. oktober 2024. De fleste lande håndhæver nu deres nationale regler eller er ved at færdiggøre dem.
- Hvordan hjælper Reglyze med NIS2-overholdelse?
- Reglyze er en AI-drevet platform, der dækker hele forløbet for NIS2-overholdelse: omfangsvurdering, gapanalyse, dokumentgenerering, hændelseshåndtering og risikovurdering af forsyningskæden. Udviklet til SMV'er.